¿está tu empresa lista para el 1 de diciembre de 2026?
Ley 21.719 de Protección de Datos:
Qué dice la ley, cuánto cuesta equivocarse y por dónde partir, explicado sin tecnicismos.
Imagina que mañana un cliente te escribe: “Quiero saber qué datos míos tienen y que los eliminen”. ¿Sabrías dónde están guardados, quién tiene acceso a ellos y cuánto demorarías en responder?
Hoy, no poder contestar eso es un descuido. Desde el 1 de diciembre de 2026 puede ser una infracción sancionada por ley.
De esto conversamos en el Webinar 1 del Programa de Ciberseguridad 360°+ 4.0 de ADIS Chile, Normativa vigente 2026, realizado el 9 de septiembre. Con Eugenia Rubilar Manríquez, gerenta general de ADIS y especialista en derecho tecnológico, vimos qué exige la ley; con Francisco Valenzuela, ingeniero en redes y ciberseguridad, vimos cómo se traduce en acciones concretas. Aquí te lo contamos sin tecnicismos.
Importante: cada empresa debe evaluar su situación jurídica y operacional. Este artículo entrega orientación general y no reemplaza la asesoría legal ni una evaluación técnica del entorno.
La Ley 21.719 en simple
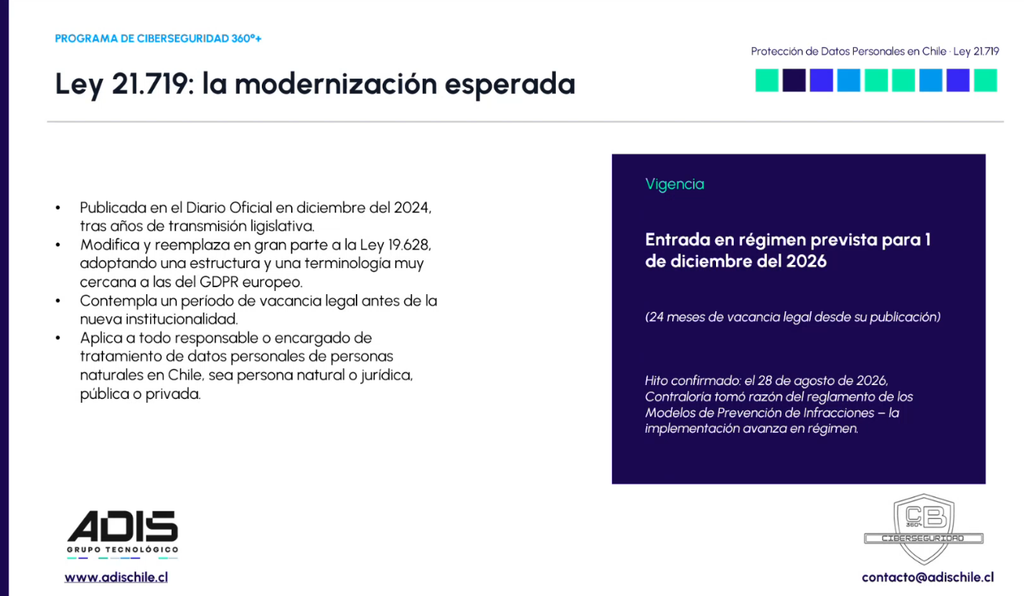
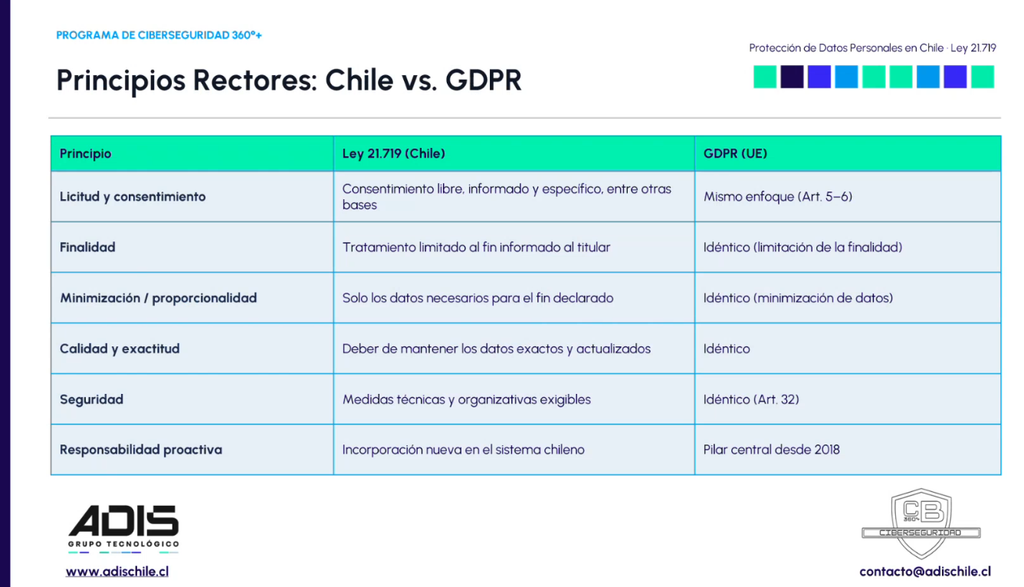
Publicada el 13 de diciembre de 2024, la Ley 21.719 renueva la protección de datos personales en Chile. Reemplaza en gran parte a la antigua Ley 19.628, se inspira en el GDPR europeo y crea la Agencia de Protección de Datos Personales, que podrá fiscalizar y sancionar. Entra en régimen el 1 de diciembre de 2026.
¿A quién le aplica? A todo el que trate datos personales de personas en Chile, sea empresa u organismo público, grande o pequeño. Si tienes clientes, trabajadores o proveedores que son personas naturales, ya tratas datos personales.
Dato clave: la obligación no depende del tamaño de tu empresa, sino de si manejas datos de personas.
¿Qué cambia para tu empresa?
- Las personas tienen más derechos. Además de acceder a sus datos, corregirlos, eliminarlos y oponerse a su uso, ahora pueden llevárselos a otro proveedor (portabilidad) y pedir que se bloqueen. Se le conoce como “ARCO+”.
- Los datos sensibles se protegen más. Salud, datos biométricos (como la huella), origen étnico, orientación sexual e identidad de género, ideología, afiliación sindical, religión y datos de niños, niñas y adolescentes.
- Hay tareas nuevas. Diseñar con privacidad desde el inicio, aplicar medidas de seguridad acordes al riesgo, evaluar el impacto de tratamientos riesgosos, llevar un registro de qué datos se tratan y para qué, y avisar a la Agencia y a las personas afectadas si hay una filtración.
- Aparece el DPO. El Delegado de Protección de Datos es la persona que vela por el cumplimiento. Es obligatorio para organismos públicos y para tratamientos a gran escala o de datos sensibles.
¿Cuánto cuesta equivocarse?
La ley clasifica las infracciones en tres niveles. Las multas se expresan en UTM (Unidad Tributaria Mensual):
| Nivel | Ejemplo | Sanción |
| Leve | No informar bien cómo se usan los datos, o responder tarde a una solicitud. | Amonestación escrita o multa de hasta 5.000 UTM. |
| Grave | Violar el deber de confidencialidad o tratar datos sin una base legal válida. | Hasta 10.000 UTM, o hasta 2% de los ingresos anuales por ventas en grandes empresas. |
| Gravísima | Tratamiento fraudulento, no avisar una filtración de datos sensibles o reincidir en faltas graves. | Hasta 20.000 UTM, o hasta 4% de los ingresos anuales. |
Fíjate en un detalle: no avisar una filtración de datos sensibles está en el nivel más alto.
No es la única ley que importa
- Ley 21.663, Marco de Ciberseguridad. Creó la Agencia Nacional de Ciberseguridad (ANCI) y fijó responsabilidades para prevenir, reportar y responder ante incidentes. Sus exigencias más fuertes son para los prestadores de servicios esenciales y los OIV (operadores de importancia vital, los que sostienen servicios críticos del país), pero sus buenas prácticas le sirven a cualquiera.
- Ley 21.459, de Delitos Informáticos. Actualizó delitos como el acceso no autorizado, los ataques a sistemas y los fraudes electrónicos. Además, una empresa puede ser sancionada si uno de sus empleados comete un delito informático, por eso conviene levantar riesgos y tener medidas de control.
Un camino ordenado: el Modelo de Prevención de Infracciones
La ley contempla un Modelo de Prevención de Infracciones (MPI). Piénsalo como un programa de cumplimiento que ordena todo: un responsable (el DPO), un mapa de qué datos tienes y dónde, una matriz de riesgos, procedimientos de prevención, un canal de denuncias y sanciones internas. Es voluntario, y se puede certificar ante la Agencia (vigencia de tres años). Una forma de partir:
- Hoy: decide si te conviene certificar un MPI y designa o confirma a tu DPO.
- Próximas semanas: haz un diagnóstico de qué datos tienes, qué riesgos hay y qué brechas existen frente al reglamento.
- Próximos meses: implementa procedimientos y un canal de denuncias, y actualiza tus contratos internos.
- Antes de certificar: una auditoría final.
Del papel a la práctica: lo que hace Ingeniería
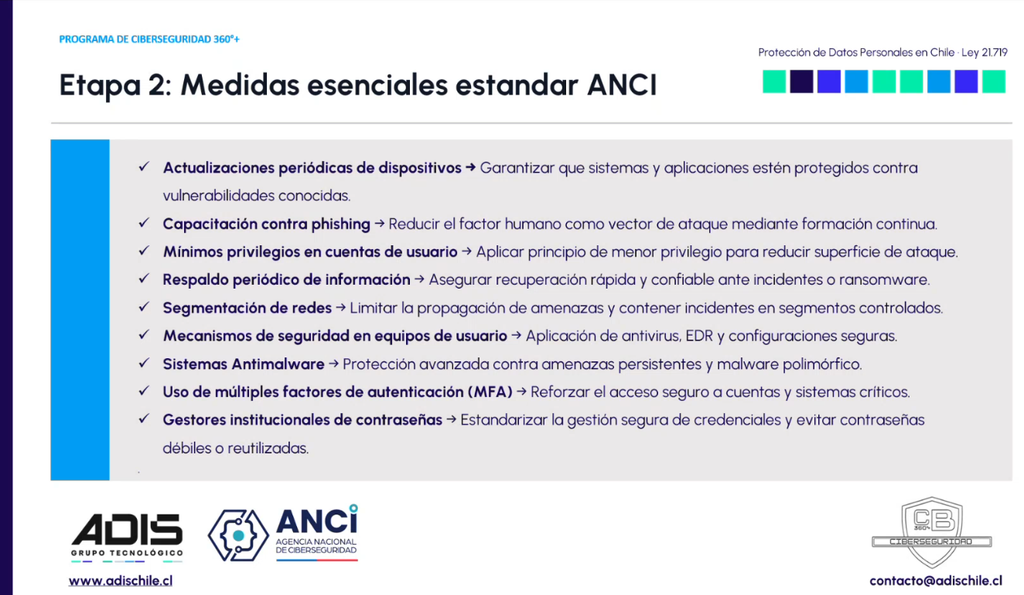
Una ley no protege nada por sí sola. Los datos personales viven sobre todo en los notebooks y celulares de las personas, no en un datacenter lejano. Por eso Francisco mostró cómo se pasa de la norma a controles concretos, en cinco pasos:
- Análisis: identificar riesgos y revisar qué controles ya existen, apoyándose en marcos como NIST CSF 2.0 y CIS Controls v8.1.
- Cierre de brechas: aplicar las medidas esenciales que recomienda la ANCI (más abajo).
- Cooperación: Ingeniería no puede sola. Con Legal se define qué reportar y en qué plazos; con RR.HH., cómo dar y quitar accesos; con Operaciones, cómo seguir funcionando durante un incidente.
- Implementación: proteger los equipos con cifrado, permisos mínimos y parches centralizados, más una capa de gestión que permite bloquear o borrar datos si un equipo se pierde. Aquí participaron Lenovo y Absolute.
- Registro y mejora continua: anotar cada incidente, medirlo y aprender de él, para poder responder con evidencia cuando haya que reportar.
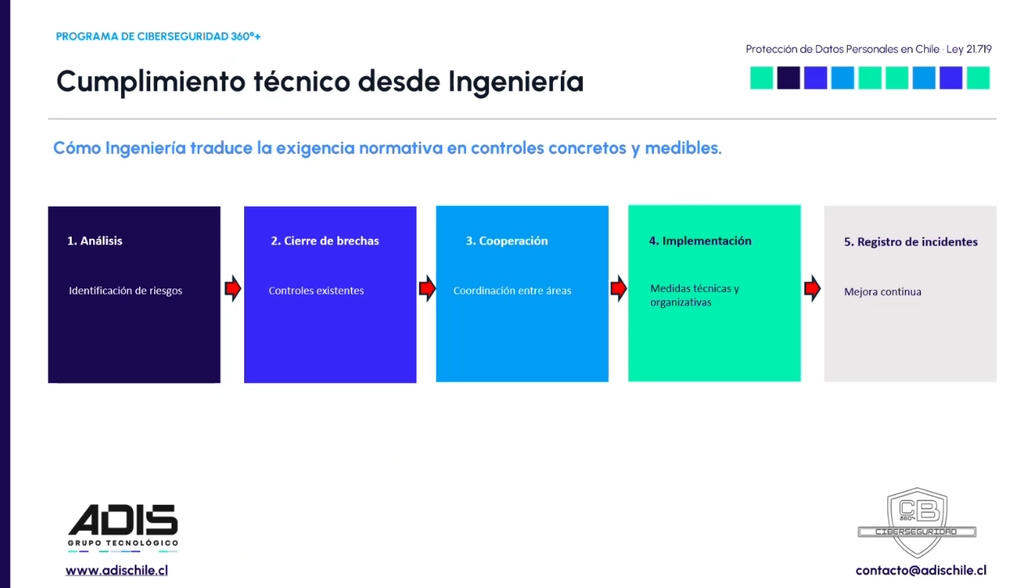
Higiene básica, según el estándar ANCI: equipos actualizados, capacitación contra el phishing, solo los permisos necesarios, gestores de contraseñas y segundo factor de autenticación (MFA), respaldos periódicos, red separada en zonas, y antivirus y EDR (protección avanzada que detecta amenazas). En la red, un firewall que bloquea por defecto lo no autorizado y un registro central de eventos para poder auditar.
Para llegar a tiempo: un plan de 12 meses
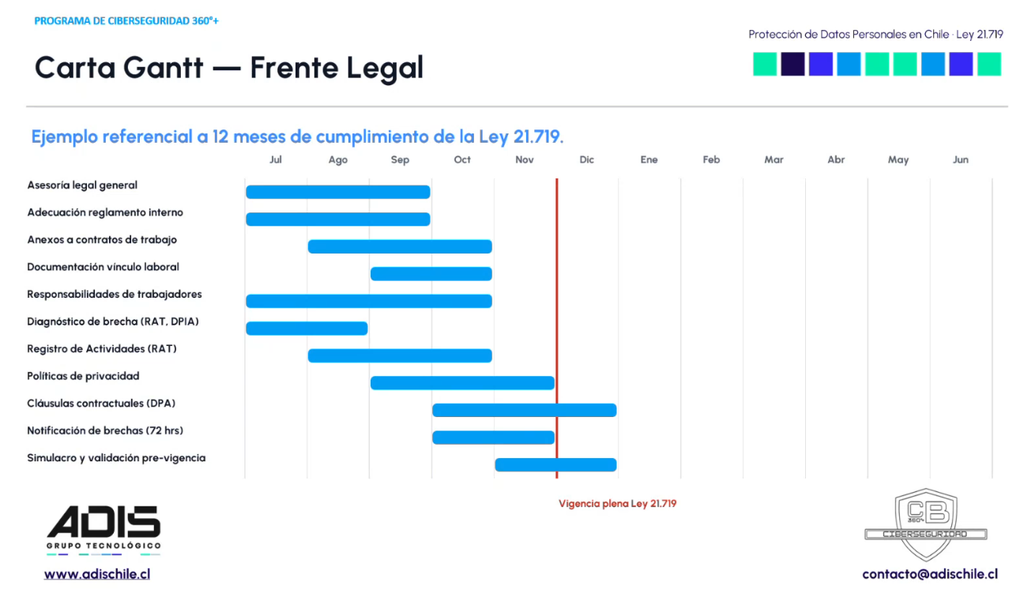
El webinar propuso un ejemplo con dos frentes en paralelo: el legal (asesoría, reglamento interno y contratos, registro de actividades, políticas de privacidad y un simulacro antes de la vigencia) y el técnico, basado en CIS Controls v8 (inventario de equipos, vulnerabilidades, cuentas, respaldos, capacitación y control de acceso).
Autoevaluación de 2 minutos
Responde sí o no:
- ¿Sabes qué datos personales tratas y dónde están guardados?
- ¿Hay alguien definido para responder las solicitudes de las personas sobre sus datos?
- ¿Sabrías a quién avisar, y cómo, si se filtran datos?
- ¿Tus equipos tienen cifrado y segundo factor de autenticación?
- ¿Has probado restaurar un respaldo?
Si dudaste en dos o más, conviene hacer un diagnóstico antes del 1 de diciembre.
Preguntas frecuentes
¿La Ley 21.719 aplica solo a grandes empresas?
No. Aplica a todo el que trate datos personales de personas en Chile, sin importar su tamaño. El tamaño sí influye en las sanciones: el tope porcentual de ingresos de las infracciones graves se contempla para grandes empresas.
¿Toda empresa debe reportar incidentes a la ANCI en tres horas?
No. La alerta temprana en tres horas se exige a las instituciones alcanzadas por la Ley Marco de Ciberseguridad, en particular los prestadores de servicios esenciales y los OIV, ante incidentes con efecto significativo. Cada organización debe confirmar si está dentro del alcance.
¿Tu empresa podría demostrar hoy cómo protege los datos personales y cómo responde a un incidente?
En ADIS Chile combinamos experiencia comercial, ingeniería especializada y tecnología multimarca para acompañarte en cada etapa: assessments y evaluación de riesgos, ciberseguridad, integración e implementación, y seguimiento y mejora continua. Parte con un Assessment Estándar o Premium y define la hoja de ruta de tu empresa.
Fuentes de consulta
- Biblioteca del Congreso Nacional: Ley 21.719, protección y tratamiento de datos personales
- ANCI: Ley Marco de Ciberseguridad
- ANCI: Preguntas frecuentes sobre reporte de incidentes
- NIST: Cybersecurity Framework (CSF) 2.0