del volumen de ataques a una estrategia de resiliencia con IA
Una guía para transformar datos de riesgo en decisiones, controles y continuidad operacional.
La señal que deben leer las empresas chilenas
Chile no enfrenta solamente un aumento en el número de intentos de ataque. Enfrenta una diferencia creciente entre la velocidad con que actúan los adversarios y la capacidad de las organizaciones para detectar, contener y recuperar su operación.
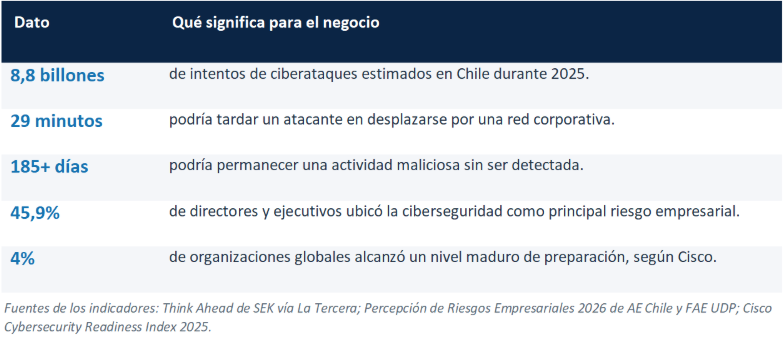
El reporte Think Ahead de SEK, citado por La Tercera, estimó 8,8 billones de intentos de ciberataques contra Chile durante 2025. El mismo análisis señaló que un atacante podía desplazarse por una red corporativa en 29 minutos, mientras una actividad maliciosa podía permanecer sin detectar por más de 185 días.
Lectura correcta del dato
Un intento de ataque no equivale a una brecha confirmada. La magnitud sirve para entender la presión sobre la infraestructura; la madurez se mide por la capacidad de reducir exposición, detectar señales relevantes, responder con rapidez y mantener el negocio operativo.
Qué revelan los datos: tres brechas que la tecnología sola no resuelve
1. La brecha de velocidad
Cuando el movimiento del atacante se mide en minutos y la detección en meses, agregar más alertas no necesariamente mejora el resultado. El foco debe estar en correlacionar señales, priorizar incidentes y automatizar acciones de contención.
La métrica relevante no es cuántas alertas recibe el equipo, sino cuánto demora en identificar, investigar y controlar un evento con impacto real.
2. La brecha de identidad
El análisis citado por La Tercera atribuyó el 71% de los accesos iniciales observados a identidades comprometidas. Esto desplaza la conversación desde el perímetro tradicional hacia preguntas más precisas: quién solicita acceso, desde qué dispositivo, a qué recurso, bajo qué nivel de riesgo y durante cuánto tiempo.
Aplicación práctica: La autenticación multifactor es un punto de partida, no el final. Una estrategia moderna combina MFA, inicio de sesión único, evaluación del dispositivo, políticas adaptativas y privilegios mínimos. Cisco Duo ayuda a convertir la identidad en una capa activa de protección.
3. La brecha de gobierno
La encuesta Percepción de Riesgos Empresariales 2026 ubicó la ciberseguridad como el principal riesgo para el 45,9% de los directores y ejecutivos consultados. Sin embargo, reconocer el riesgo no significa estar preparado: 13,3% de las organizaciones que había sufrido un evento declaró no contar con políticas para enfrentarlo.
La conclusión es concreta: la ciberseguridad ya llegó al directorio, pero todavía debe traducirse en responsables, criterios de inversión, tolerancia al riesgo, planes de respuesta y evidencia de mejora.
La IA cambia ambos lados de la defensa
La inteligencia artificial aumenta la escala y velocidad de ciertas amenazas, pero también puede mejorar el trabajo defensivo. Cisco informó que el 86% de las organizaciones encuestadas experimentó incidentes relacionados con IA durante el último año. Al mismo tiempo, 89% ya utilizaba IA para comprender mejor las amenazas, 85% para detectarlas y 70% para responder y recuperarse.
La oportunidad no consiste en delegar todas las decisiones a un algoritmo. Consiste en usar IA con políticas, contexto y supervisión humana para reducir tareas repetitivas, enriquecer investigaciones, priorizar señales y acelerar la respuesta.
De productos aislados a una arquitectura de resiliencia
Un programa sólido debe cubrir el ciclo completo del riesgo. El NIST Cybersecurity Framework 2.0 organiza esa gestión en seis funciones continuas: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Esta estructura permite conversar con el directorio en términos de resultados, no solamente de herramientas.
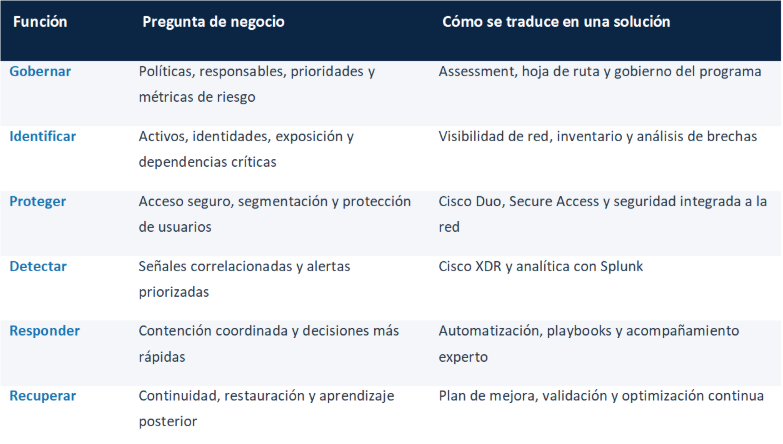
El valor de Cisco está en integrar identidad, red, acceso, detección y respuesta. El valor de ADIS está en convertir ese portafolio en una arquitectura adecuada al contexto, madurez y prioridades de cada organización.
Autoevaluación: siete preguntas que una empresa debería responder hoy
· ¿Existe alguien responsable de ciberseguridad y una frecuencia definida de reporte al directorio?
· ¿Tú organización conoce sus activos, aplicaciones, identidades y proveedores críticos?
· ¿Los accesos sensibles utilizan MFA y políticas adaptativas según usuario, dispositivo y contexto?
· ¿La red está segmentada para limitar el movimiento lateral ante una cuenta o equipo comprometido?
· ¿Las alertas de distintas herramientas se correlacionan y priorizan en una vista común?
· ¿Existe un plan de respuesta probado, con responsables y criterios de escalamiento?
· ¿La organización mide tiempos de detección, contención, recuperación y mejora posterior?
Cómo ADIS Chile convierte el diagnóstico en una hoja de ruta
1. Assessment inicial: Levantamos el entorno, los activos críticos, los controles actuales y las prioridades del negocio.
2. Análisis de brechas: Contrastamos la situación actual con buenas prácticas y objetivos de seguridad.
3. Priorización: Ordenamos iniciativas según impacto, urgencia, esfuerzo y dependencia.
4. Diseño de solución: Integramos capacidades Cisco adecuadas para identidad, red, acceso, detección y respuesta.
5. Implementación y validación: Desplegamos por etapas, probamos políticas y medimos resultados.
6. Optimización continua: Revisamos indicadores, cambios del entorno y nuevas necesidades para sostener la mejora
Transforma la preocupación en un plan de acción
ADIS Chile puede ayudarte a evaluar tu nivel de exposición, priorizar brechas y diseñar una estrategia de ciberseguridad con soluciones Cisco. El objetivo no es sumar complejidad: es entregar claridad, reducir tiempos de respuesta y proteger la continuidad del negocio